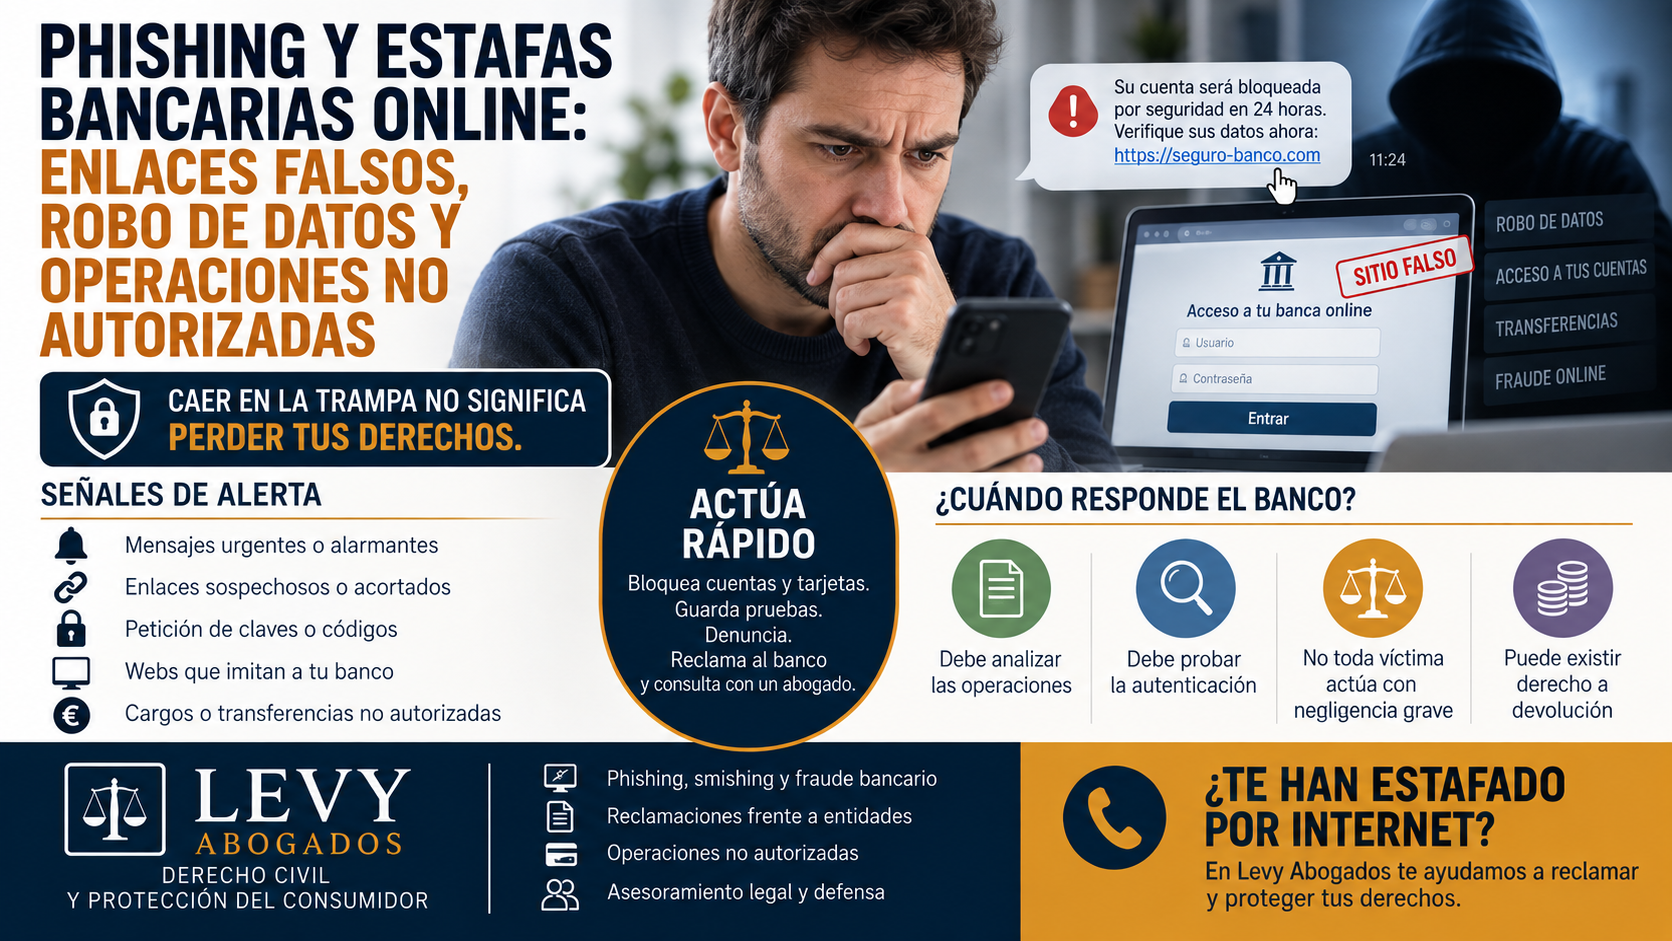
Un caso reciente de
banco condenado por phishing vuelve a dejar una idea muy importante para los consumidores: caer en una estafa online no significa automáticamente perder el dinero ni asumir toda la culpa. Aunque la víctima entró en un enlace falso y facilitó datos, el tribunal entendió que eso, por sí solo, no bastaba para exonerar a la entidad bancaria.
La resolución resulta especialmente relevante porque desmonta una respuesta muy habitual de las entidades: “si usted introdujo sus claves o siguió las instrucciones del mensaje, la responsabilidad es exclusivamente suya”. En realidad, en muchos supuestos el análisis jurídico es bastante más complejo.
El asunto es muy útil para explicar qué ocurre cuando un cliente sufre una estafa bancaria por internet, qué puede reclamar al banco y en qué casos la entidad puede estar obligada a devolver el dinero sustraído.
Qué ocurrió en el caso
La resolución analiza un supuesto de
phishing bancario en el que la víctima recibió una comunicación fraudulenta que aparentaba proceder de su entidad. El engaño llevó al usuario a acceder a un enlace falso y a facilitar datos o credenciales que posteriormente fueron utilizados para realizar operaciones no autorizadas.
Como consecuencia del fraude, desaparecieron de la cuenta
más de 47.000 euros.
La entidad bancaria rechazó asumir la devolución total del dinero, apoyándose en que la propia víctima había introducido la información solicitada por los ciberdelincuentes. Sin embargo, el tribunal terminó concluyendo que no bastaba con señalar ese dato para cargar toda la responsabilidad al cliente.
La clave jurídica estaba en determinar si realmente existía una
negligencia grave del usuario o si, por el contrario, el banco no había acreditado suficientemente ese extremo ni el correcto funcionamiento de sus medidas de seguridad y control.
Banco condenado por phishing: por qué esta noticia es tan importante
La relevancia de este
banco condenado por phishing está en que muchas personas creen que, si han pulsado en el enlace o han facilitado datos, ya no pueden reclamar nada.
No es así.
En este tipo de casos hay que distinguir entre dos cuestiones distintas:
- que el cliente haya sido engañado;
- y que ese engaño pueda calificarse jurídicamente como fraude o negligencia grave.
No todo error del usuario equivale automáticamente a negligencia grave.
Las estafas de phishing son cada vez más sofisticadas. A veces reproducen con enorme realismo la apariencia del banco, utilizan mensajes que parecen formar parte de conversaciones auténticas, imitan páginas oficiales e incluso generan una falsa sensación de urgencia que lleva al consumidor a actuar sin detenerse a revisar cada detalle.
Precisamente por eso, en una reclamación bancaria no basta con que la entidad diga que el cliente introdujo sus datos. Debe analizarse todo el contexto.
Qué dice la ley cuando hay operaciones no autorizadas
La normativa sobre servicios de pago protege al usuario frente a operaciones no autorizadas.
De forma general, cuando se ejecuta una operación de pago no autorizada, la entidad debe devolver el importe y restituir la cuenta al estado en que se encontraría de no
haberse producido el cargo indebido.
Además, la ley coloca sobre el proveedor
de servicios de pago una carga muy relevante:
debe probar que la operación fue autenticada correctamente, registrada con exactitud y que no estuvo afectada por fallos técnicos o deficiencias del servicio.
Y aún más importante: el simple hecho de que el sistema registre el uso de claves, contraseñas o credenciales no basta por sí solo para demostrar que la operación fue realmente autorizada por el cliente o que este actuó con negligencia grave.
Por eso, cuando existe un
banco condenado por phishing, la resolución suele recordar que el debate no termina con la frase “el cliente metió sus claves”.
¿Cuándo puede el banco negarse a devolver el dinero?
No en cualquier caso.
La entidad puede oponerse a la devolución si consigue acreditar, por ejemplo:
- que la operación estaba realmente autorizada;
- que el cliente actuó fraudulentamente;
- o que incurrió en negligencia grave en el cumplimiento de sus obligaciones de custodia y protección de sus credenciales.
Aquí es donde se juega casi todo.
No es lo mismo un fraude burdo y evidente, fácilmente identificable, que una estafa sofisticada que reproduce con gran precisión la identidad de la entidad bancaria.
Tampoco es lo mismo que el cliente ignore reiteradas alertas claras del banco, comparta voluntariamente códigos de seguridad en circunstancias claramente sospechosas o facilite acceso remoto total a su dispositivo, que caer en un engaño bien diseñado que aparenta plena normalidad.
Por tanto, para que el banco quede liberado, no suele bastar con invocar cualquier descuido del usuario. Debe acreditarse una conducta de suficiente gravedad.
Banco condenado por phishing: la negligencia grave no se presume
Este es probablemente el mensaje más importante de la publicación.
En un caso de
banco condenado por phishing, la negligencia grave del cliente
no debe presumirse automáticamente.
Que el usuario haya sido víctima de un engaño no significa sin más que actuara de forma gravemente negligente.
Hay que examinar, entre otras cosas:
- cómo era el mensaje recibido;
- si imitaba de forma convincente al banco;
- si el enlace fraudulento era fácilmente detectable o no;
- qué datos se pidieron;
- si el cliente recibió advertencias claras y suficientes;
- qué medidas de autenticación utilizó la entidad;
- si el banco detectó operaciones anómalas;
- si existieron alertas internas de riesgo;
- y cómo reaccionó la entidad una vez se produjo el fraude.
Precisamente por eso esta noticia tiene tanto interés práctico: recuerda que el banco no puede resolver la reclamación limitándose a culpar al consumidor.
¿Qué debe demostrar el banco?
En este tipo de litigios, el banco suele tener que acreditar varios extremos relevantes.
Por ejemplo:
1. Que las operaciones fueron autenticadas correctamente
No basta con decir que el sistema registró accesos o validaciones.
2. Que no existió un fallo técnico o una deficiencia de seguridad
Si hubo una brecha en el servicio o una reacción inadecuada ante operaciones sospechosas, la posición del banco se debilita.
3. Que el cliente actuó con fraude o negligencia grave
Y eso exige algo más que una mera sospecha o una afirmación genérica.
4. Que sus mecanismos de control eran adecuados
En especial cuando se producen movimientos inusuales, importes elevados, transferencias múltiples o patrones claramente anómalos.
Por eso, en más de un
banco condenado por phishing, el tribunal termina valorando no solo la conducta del cliente, sino también la calidad de los sistemas de prevención y detección del fraude de la propia entidad.
¿Y si el cliente facilitó claves, códigos o datos?
Sigue siendo posible reclamar.
Es verdad que ese hecho complica la discusión, porque el banco intentará presentarlo como una infracción clara de los deberes de diligencia del usuario.
Pero no siempre le bastará.
Hay que analizar si la víctima actuó realmente de forma temeraria o si fue inducida al error mediante una estafa suficientemente elaborada.
En la práctica, muchos clientes introducen datos creyendo de buena fe que están interactuando con su banco. Y eso puede ocurrir porque el fraude imita con gran realismo la comunicación corporativa, la página web o el entorno de acceso.
Por eso, el hecho de haber facilitado datos no elimina automáticamente el derecho a reclamar.
Phishing, smishing, vishing: no siempre cambia el fondo jurídico
Aunque en la práctica se utilicen distintos nombres, el problema jurídico suele ser parecido.
- Phishing: engaño por internet, normalmente a través de correos o páginas falsas.
- Smishing: fraude por SMS o mensajería.
- Vishing: estafa mediante llamadas telefónicas.
Lo importante no es solo el nombre del método, sino si las operaciones posteriores fueron o no autorizadas, si el banco puede demostrar la autorización real y si existió fraude o negligencia grave por parte del usuario.
Qué hacer si has sido víctima de phishing bancario
Si te ocurre algo así, conviene actuar con rapidez.
1. Contactar inmediatamente con el banco
Pide el bloqueo de cuentas, tarjetas, accesos y cualquier operativa afectada.
2. Comunicar expresamente que las operaciones no han sido autorizadas
Es importante que quede constancia clara de que estás denunciando operaciones no autorizadas.
3. Guardar todas las pruebas
Capturas de pantalla, SMS, correos, enlaces, números de teléfono, extractos bancarios, comunicaciones con la entidad y cualquier dato que permita reconstruir la secuencia del fraude.
4. Presentar denuncia
No siempre resuelve por sí sola el problema civil o bancario, pero ayuda a documentar los hechos.
5. Reclamar por escrito al servicio de atención al cliente del banco
La reclamación debe ser concreta, ordenada y acompañarse de la documentación disponible.
6. Revisar si hubo fallos de seguridad o movimientos anómalos
Esto puede ser decisivo en una futura reclamación.
Qué documentos conviene conservar
En una reclamación por fraude bancario no basta con decir “me han estafado”.
Conviene reunir:
- extractos de la cuenta;
- justificantes de transferencias o cargos;
- capturas del mensaje o enlace fraudulento;
- comunicaciones con el banco;
- número de incidencia o bloqueo;
- denuncia policial si existe;
- respuesta del servicio de atención al cliente;
- y cualquier elemento que permita acreditar cuándo descubriste el fraude y cómo reaccionaste.
Cuanto mejor documentado esté todo, más sólida será la reclamación.
Cuánto tiempo tengo para reclamar
En materia de operaciones no autorizadas, la rapidez es importante.
El usuario debe comunicar la incidencia
sin demora injustificada desde que tenga conocimiento de ella. Además, la normativa fija un plazo máximo de
trece meses desde la fecha del adeudo para solicitar la rectificación.
Eso no significa que convenga esperar.
Al contrario: cuanto antes se comunique el fraude, mejor.
Si el banco rechaza la reclamación o no responde en plazo, puede abrirse la vía para acudir al
Banco de España y, en su caso, a la vía judicial.
¿Qué plazo tiene el banco para contestar?
Cuando la reclamación afecta a servicios de pago, la entidad debe responder en un plazo breve.
Si la respuesta es negativa, insuficiente o no llega en plazo, el consumidor puede elevar la reclamación al Banco de España.
Esto no siempre resuelve definitivamente el conflicto, pero sí puede resultar útil como paso previo o complementario antes de una reclamación judicial.
¿Siempre devuelve el banco el dinero en los casos de phishing?
No.
Depende de cada caso.
Hay supuestos en los que la entidad logra acreditar una actuación especialmente grave del cliente y consigue evitar la devolución total.
Pero también existen otros muchos en los que el banco no demuestra suficientemente:
- la autorización real de las operaciones;
- la existencia de negligencia grave;
- o la corrección de sus propios sistemas de control.
Por eso es un error resignarse automáticamente.
La existencia de un
banco condenado por phishing demuestra precisamente que estas reclamaciones pueden tener recorrido cuando se estudian bien.
Qué puede reclamar la víctima
En principio, el eje central suele ser la devolución de las cantidades sustraídas mediante operaciones no autorizadas.
Dependiendo del caso, también puede discutirse:
- la restitución completa del saldo;
- los intereses;
- los perjuicios adicionales;
- las comisiones o gastos vinculados a las operaciones;
- y otros daños acreditados.
La estrategia concreta dependerá del importe, del tipo de operación, de la respuesta de la entidad y de la documentación disponible.
Por qué esta sentencia interesa tanto al consumidor
Porque lanza un mensaje claro:
el banco no puede trasladar automáticamente toda la responsabilidad al cliente por el mero hecho de que haya sido engañado.
En los fraudes online actuales, la víctima muchas veces actúa creyendo que está siguiendo instrucciones auténticas de su entidad.
Eso obliga a estudiar no solo la conducta del usuario, sino también:
- la sofisticación del fraude;
- el contexto de la comunicación;
- la eficacia de los sistemas de autenticación;
- y la reacción del banco frente a operaciones sospechosas.
En definitiva, esta publicación permite explicar algo muy importante para cualquier afectado:
entrar en un enlace falso no significa automáticamente perder el derecho a recuperar el dinero.
Abogados para reclamaciones por phishing y fraude bancario
En
Levy Abogados estudiamos casos de phishing, smishing, vishing, cargos no autorizados, transferencias bancarias fraudulentas y conflictos con entidades financieras derivados de fraudes digitales.
Analizamos, entre otras cuestiones:
- el tipo de engaño sufrido;
- la operativa bancaria realizada;
- la respuesta del banco;
- la posible existencia de negligencia grave;
- la normativa de servicios de pago aplicable;
- y la viabilidad de una reclamación extrajudicial o judicial.
Derecho Civil / Derechos del Consumidor / publicación sobre estafas por internet
¿Te han dicho en el banco que no te devolverán el dinero porque facilitaste tus datos?
Si has sufrido una estafa bancaria por internet y la entidad rechaza tu reclamación alegando que introdujiste tus claves o seguiste el enlace recibido, conviene revisar el caso con detalle antes de darlo por perdido.
En
Levy Abogados podemos estudiar la documentación, valorar si realmente existió negligencia grave y analizar las vías para reclamar la devolución de las cantidades sustraídas.
Atendemos en
Pozuelo de Alarcón, Majadahonda y Madrid, así como mediante consulta online para asuntos en toda España.
Este artículo tiene carácter meramente informativo y no sustituye el asesoramiento jurídico individualizado. La viabilidad de una reclamación por phishing depende de las circunstancias concretas del fraude, de la documentación disponible, de la actuación del cliente y de la respuesta dada por la entidad bancaria.